
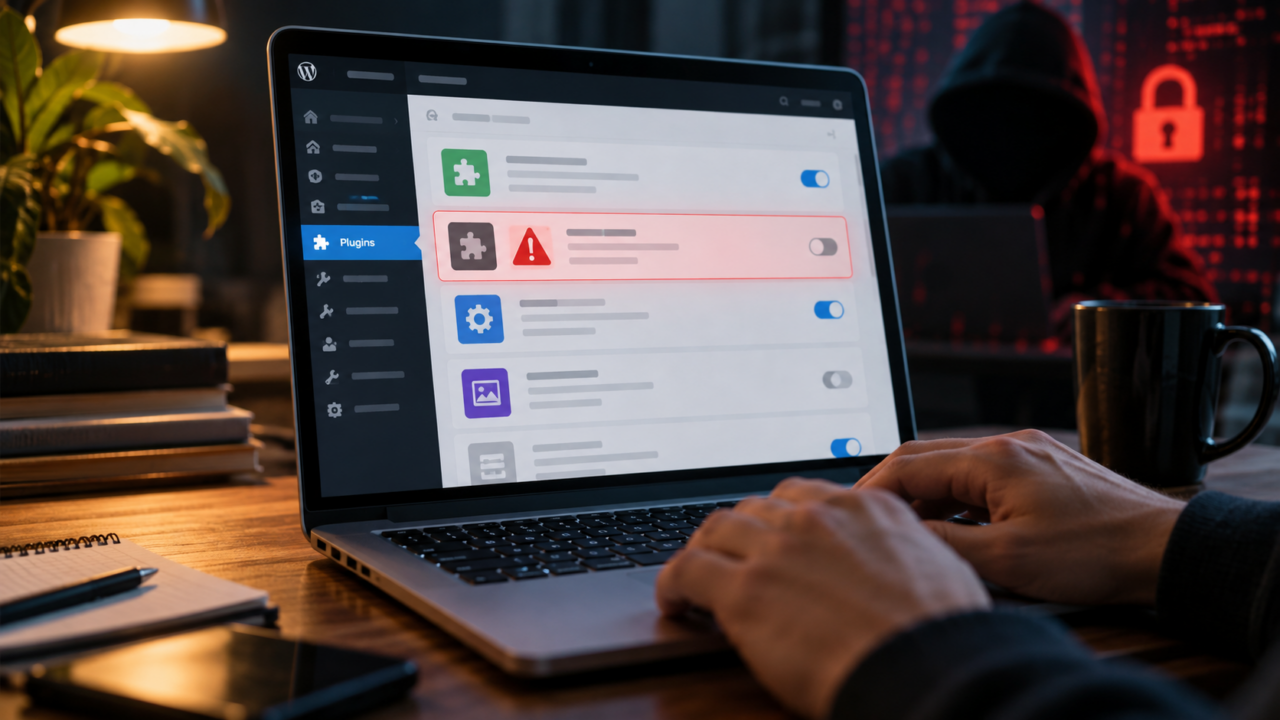
É comum abrir a lista de plugins de um WordPress antigo e encontrar nomes que ninguém mais sabe explicar. Um foi instalado para criar um formulário que já não existe. Outro resolvia um problema do tema anterior. Um terceiro está desativado há dois anos, mas continua armazenado no servidor porque ninguém teve coragem de apagar.
Esse acúmulo parece apenas desorganização, mas pode virar risco. Plugins fazem parte do código executado ou disponível dentro do site. Quando deixam de receber atualizações, podem perder compatibilidade com versões novas do WordPress e do PHP, manter bibliotecas antigas e, se uma vulnerabilidade for descoberta, não ter mais um desenvolvedor acompanhando a correção.
“Abandonado” não significa automaticamente “invadido”
O Wordfence considera um plugin potencialmente abandonado quando ele não recebe atualização há pelo menos dois anos. Isso funciona como um alerta, não como prova de que existe uma brecha. Alguns plugins simples podem continuar seguros e compatíveis por bastante tempo mesmo sem mudanças frequentes.
O problema cresce quando a falta de manutenção aparece junto com outros sinais: vulnerabilidade conhecida sem correção, remoção do repositório oficial, incompatibilidade com versões atuais ou dependência de componentes antigos. Nesses casos, deixar o plugin instalado porque “sempre funcionou” transforma uma decisão antiga numa dívida técnica.
Plugin desativado também merece atenção
Desativar um plugin impede que a maior parte de suas funções seja carregada pelo WordPress, mas os arquivos continuam no servidor. Dependendo do tipo de falha, manter código antigo sem necessidade ainda pode aumentar a superfície de ataque. Se o plugin não será mais usado, a decisão mais limpa costuma ser remover os arquivos e manter um backup do site antes da mudança.
Antes de excluir, porém, é importante descobrir se ele deixou dados, shortcodes, tabelas ou funcionalidades que ainda aparecem em alguma página. É exatamente por isso que plugins esquecidos permanecem durante anos: ninguém sabe mais o que depende deles.
Uma auditoria simples começa pela pergunta “para que isso serve?”
Cada plugin instalado deveria ter uma função identificável. Quando ninguém consegue responder, vale investigar onde ele é usado, quem mantém o projeto, quando foi atualizado pela última vez e se existem alertas de segurança. O repositório oficial do WordPress, changelogs e bancos de vulnerabilidade ajudam a separar um plugin apenas estável de um componente realmente abandonado.
Também é melhor substituir com planejamento do que apagar em massa. Um plugin antigo pode controlar campos, checkout, SEO, redirecionamentos ou elementos do layout. Removê-lo sem entender a dependência pode quebrar o site, enquanto mantê-lo indefinidamente só adia o problema.
O risco maior é perder a memória técnica do site
Sites que passam por muitos profissionais acumulam decisões sem documentação. Depois de alguns anos, o WordPress pode continuar funcionando graças a uma combinação que ninguém mais compreende. Quando chega uma atualização crítica, uma migração de servidor ou uma vulnerabilidade, descobrir essa arquitetura no meio da emergência custa muito mais caro.
Por isso, segurança não é instalar cada vez mais ferramentas. Também é reduzir o que não precisa existir. Um WordPress com menos dependências conhecidas e atualizadas é mais fácil de manter, testar e recuperar. Às vezes, a melhoria mais importante não é adicionar um novo plugin, mas finalmente descobrir por que aquele velho ainda está ali.
Comentários
Ainda não há comentários. Seja o primeiro a participar.